
主题
权限与安全
一个数据平台的权限设计,要回答的是:谁能看哪些数据、谁能改什么,在什么时候判定,换一条路径能不能绕过去。
平台的回答是一条主线:权限在执行的那一刻判定,查询、作业、结果查看走同一套规则;空间之间的隔离一直落到存储层。 下面每一条都配了演示环境里真实执行留下的记录,可以自己点开看。
去哪里看
登录 demo.datastudiohappy.cn,右上角切到 「展示·数据查询与权限」 空间(作业相关的在 「展示·数据开发与调度」)。文中的查询链接要先切到对应空间再打开。
演示里的几个人
| 人 | 身份 | 在演示里做了什么 |
|---|---|---|
| li_analyst | 「数据查询与权限」空间的负责人,客户表、商品表的属主 | 设定隐私列、把手机号单独授权给 wang_gov、审批别的空间的申请、撤销授权 |
| zhang_dev | 「数据开发与调度」空间的负责人,同时是「数据查询与权限」的开发成员 | 跨空间查表、申请读权限、写依赖别的空间数据的作业 |
| wang_gov | 「数据查询与权限」的开发成员 | 被单独授权读「手机号」一列 |
| showcase(你) | 各展示空间的访客 | 只能看 |
设计一览
| 层级 | 规则 | 在哪里强制 |
|---|---|---|
| 空间 | 空间是隔离单元:表默认只对本空间可见,别的空间要读须申请、由属主空间审批 | 提交时逐表检查;运行时再由引擎检查;存储层按空间发放访问凭证 |
| 表 | 本空间成员共享读写;改结构、改名、删表只有表的属主能做 | 引擎执行时检查 |
| 列 | 隐私列授权到个人、到列:设定者本人 + 被授权的人能读,空间和角色都不能旁路 | 引擎执行时按人检查;结果查看也按人 |
| 账号 | 作业与查询都以本空间的受限身份执行,能力在启动时冻结 | 平台签发,运行中不能自行提权 |
1. 空间是隔离边界
每个空间有自己的成员和角色(属主、管理员、开发者、访客)。空间里的表,默认只有本空间成员能用:
zhang_dev 在自己的「数据开发与调度」空间里,直接查「数据查询与权限」空间的客户表——提交那一刻就被拦下,不会等到引擎跑起来才失败。作业也一样:保存一个读了无权表的作业,同样在保存时被拒。
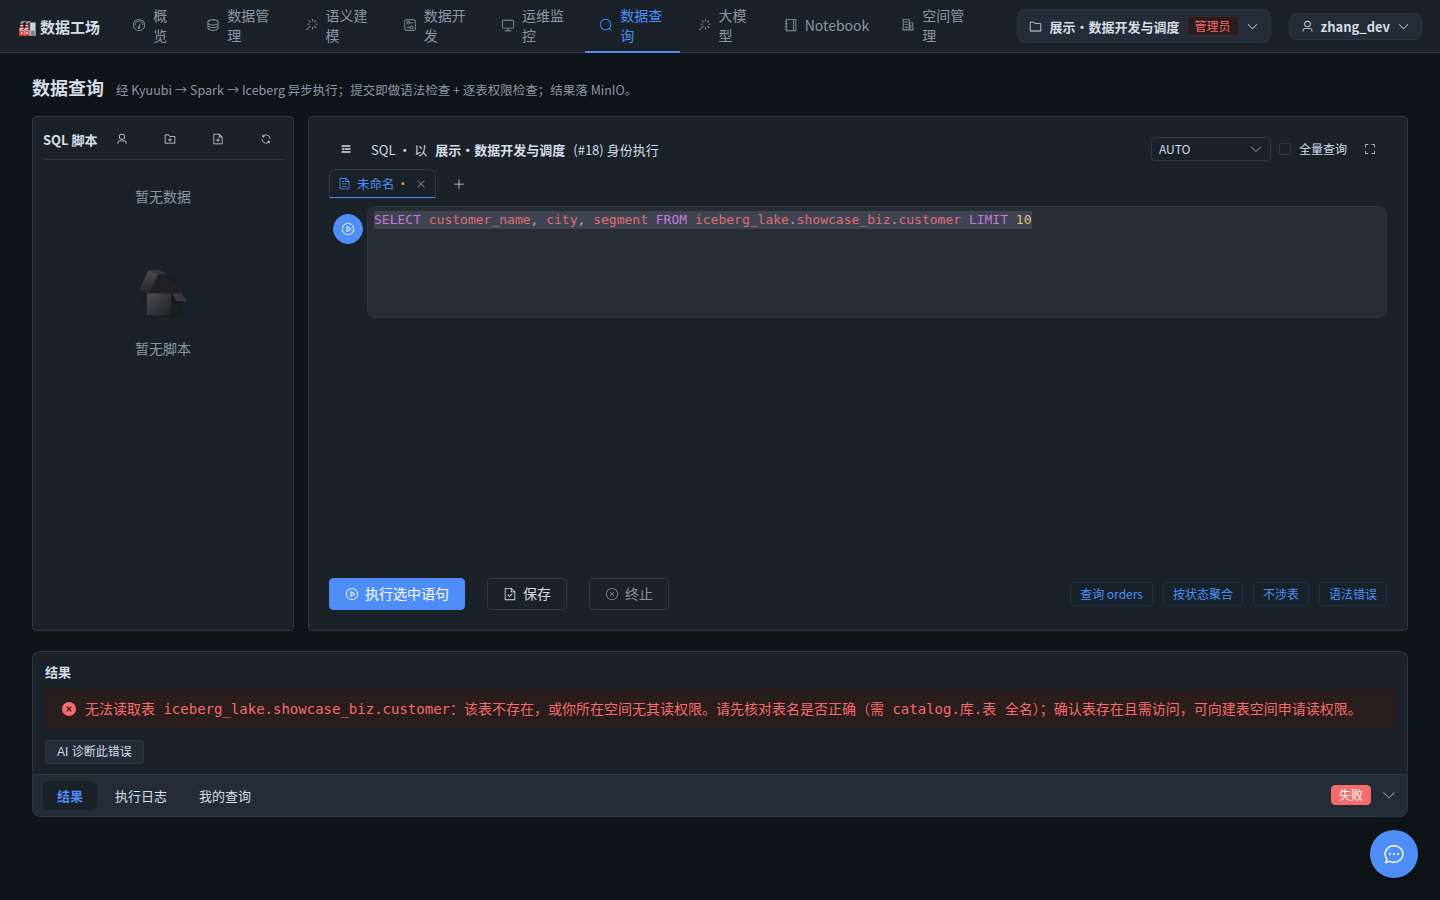
报错里「表不存在」和「没有权限」故意不区分:不给试探的人「这张表存在、只是你没权限」的线索;同时直接给出正路——向建表空间申请。
这一张是以 zhang_dev 的身份操作时的界面:提交即拒的请求不会进入执行历史,访客账号也不能执行查询,所以在演示环境里看不到这一幕。
2. 跨空间共享:申请、审批、撤权
别的空间要用这张表,走的是一条留痕的流程,而不是去改一处配置。zhang_dev 为「品类 × 品牌汇总」作业申请读商品表,写明用途,li_analyst 审批通过:
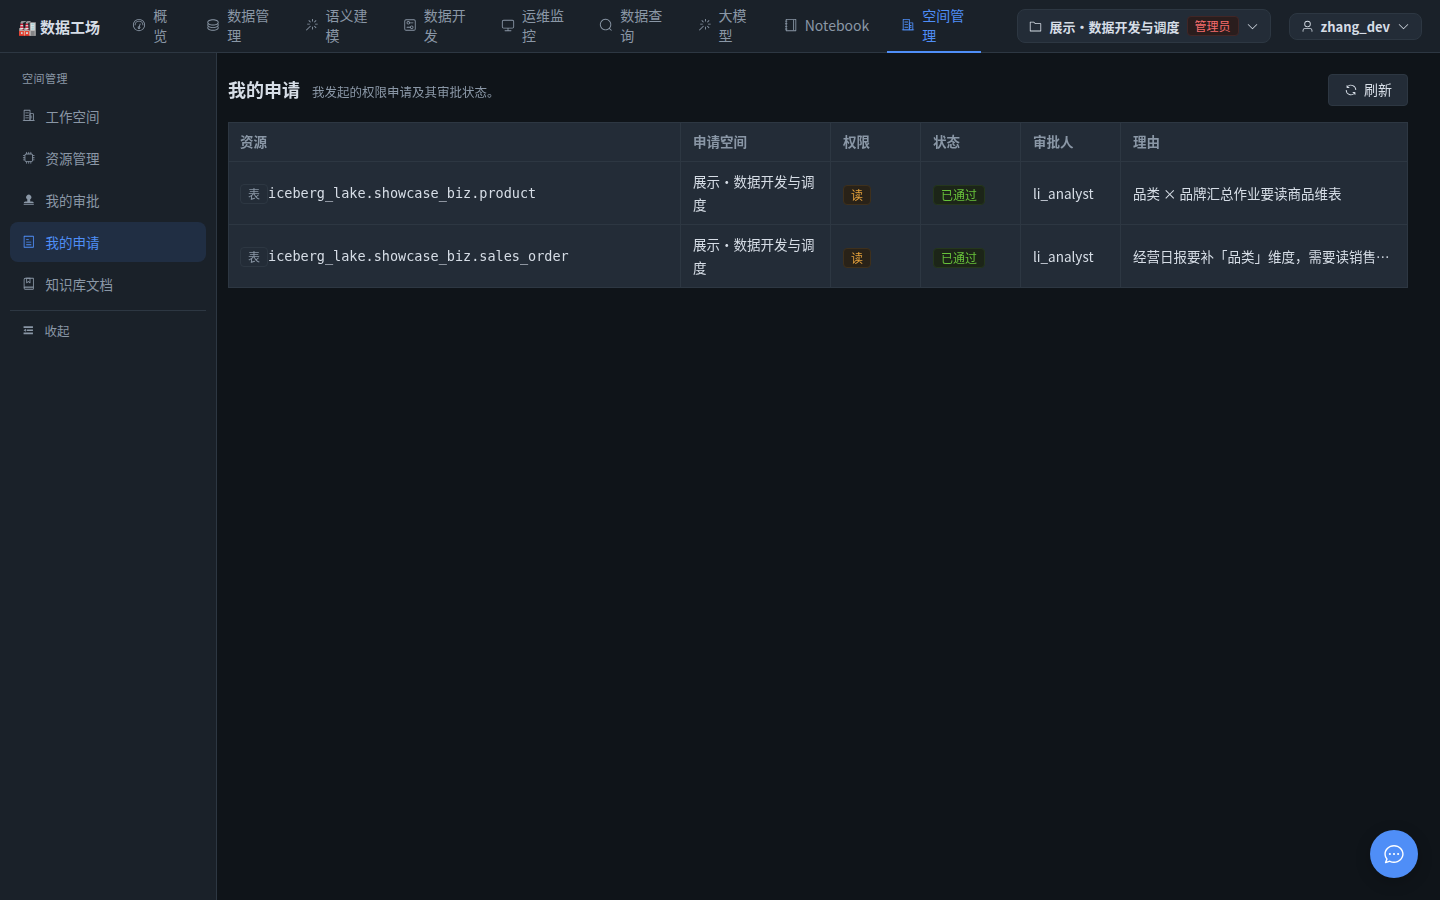
审批通过后,作业才能保存上线,第一次运行成功。随后 li_analyst 撤销了授权——同一个作业的下一次运行,就读不到这张表了:
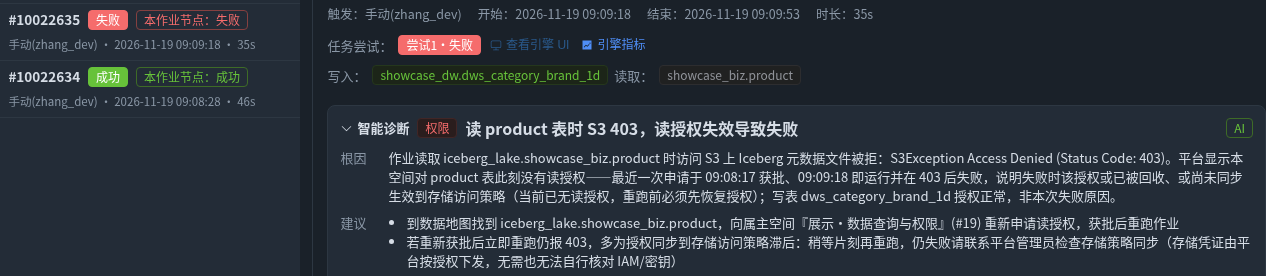
注意失败发生在哪里:不是平台在作业启动前查了一下名单,而是存储层直接拒绝了读取(403)。授权和撤权会同步到每个空间自己的存储访问凭证上——撤权之后,这个空间的作业即使绕开平台的检查,也拿不到那张表的数据文件。
失败以后,智能诊断会去查这个空间对那张表现在有没有授权、最近一次申请是什么时候批的,所以给出的修法是走平台上的申请流程,而不是去改存储配置。
- 在演示环境里看:数据开发 →
dws_category_brand_1d→ 运行历史,或 运维监控 → 作业运维 里点这个作业,失败实例里有智能诊断
3. 隐私列:授权到个人,也到列
客户表里「手机号」「身份证号」两列被 li_analyst 设为隐私列。隐私列和普通的表权限是两层:同一个空间、同样能读这张表的人,能不能读隐私列,按人单独授权,而且按列授权。
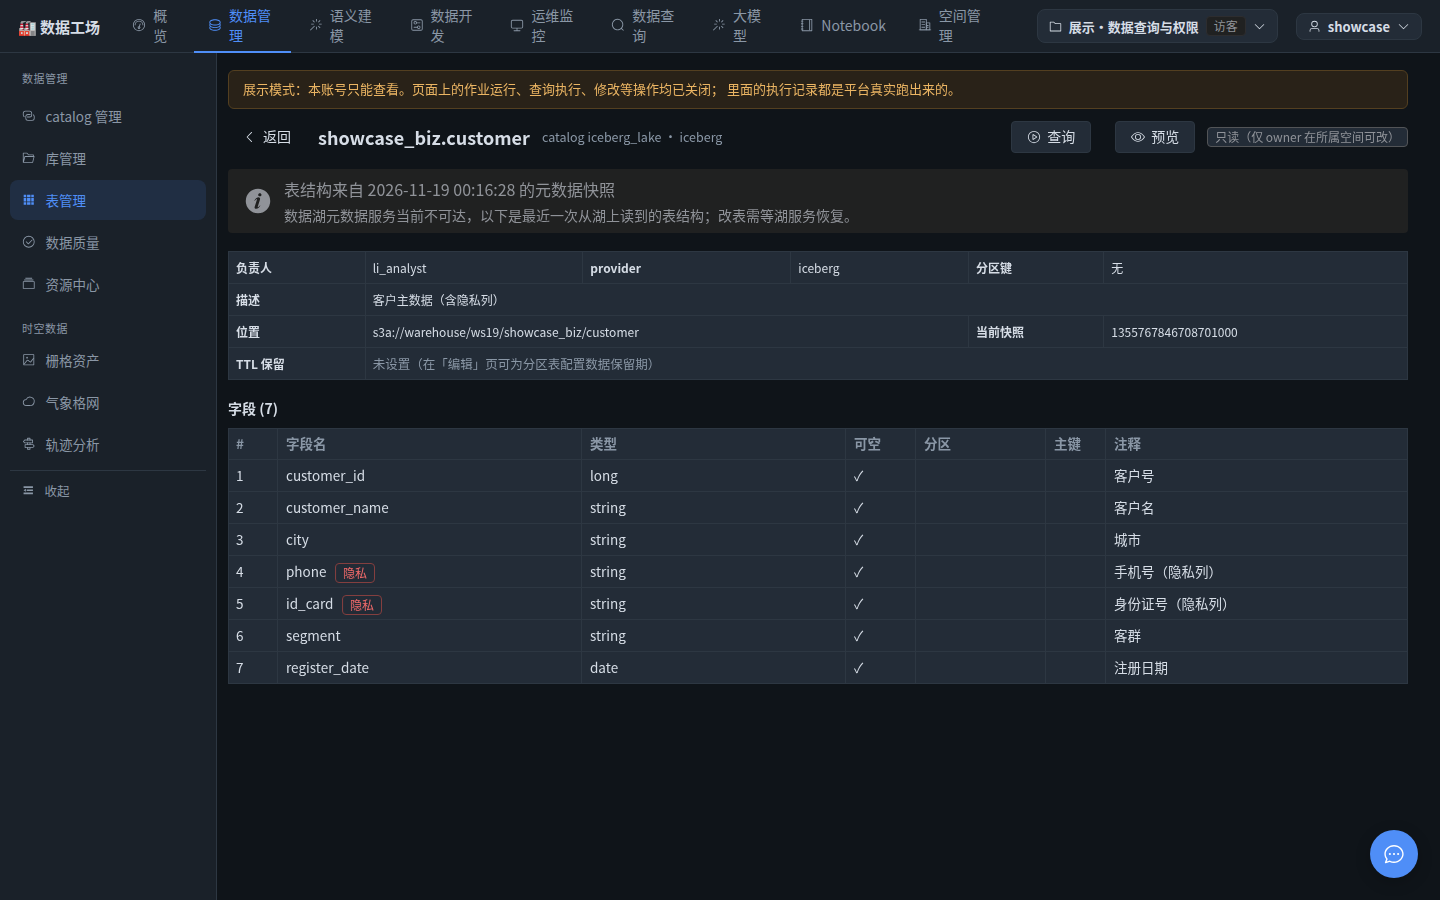
同一张表,四个人查,结局各不相同:
| 谁 | 查什么 | 结果 | 打开看 |
|---|---|---|---|
| li_analyst(设定者) | 复购客户 TOP 10,含手机号 | ✅ 成功 | 查询 #2391 |
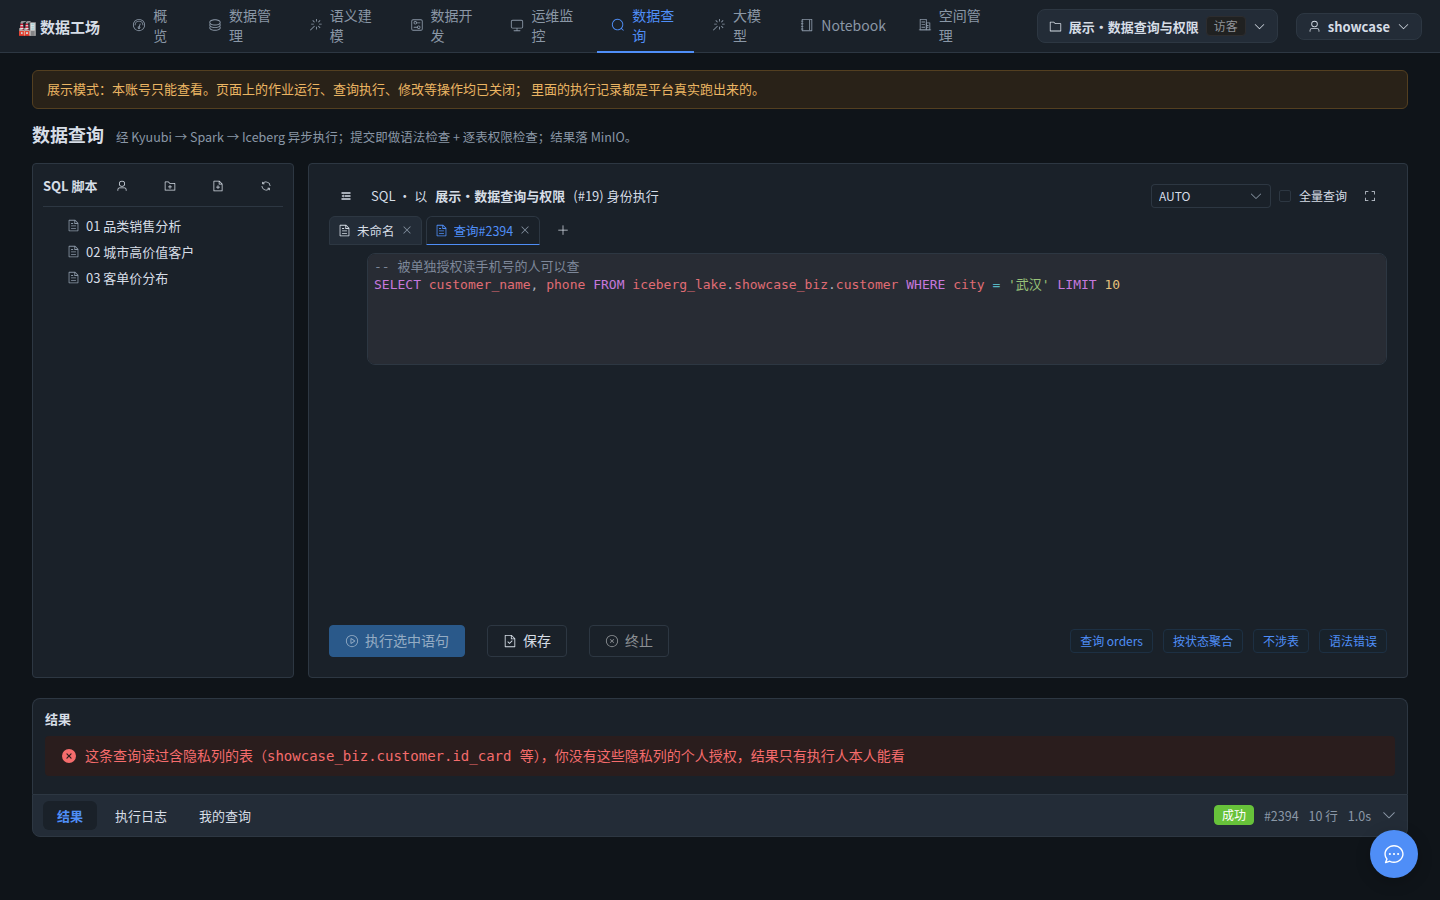
| wang_gov(被授权手机号) | 武汉客户的手机号 | ✅ 成功 | 查询 #2394 |
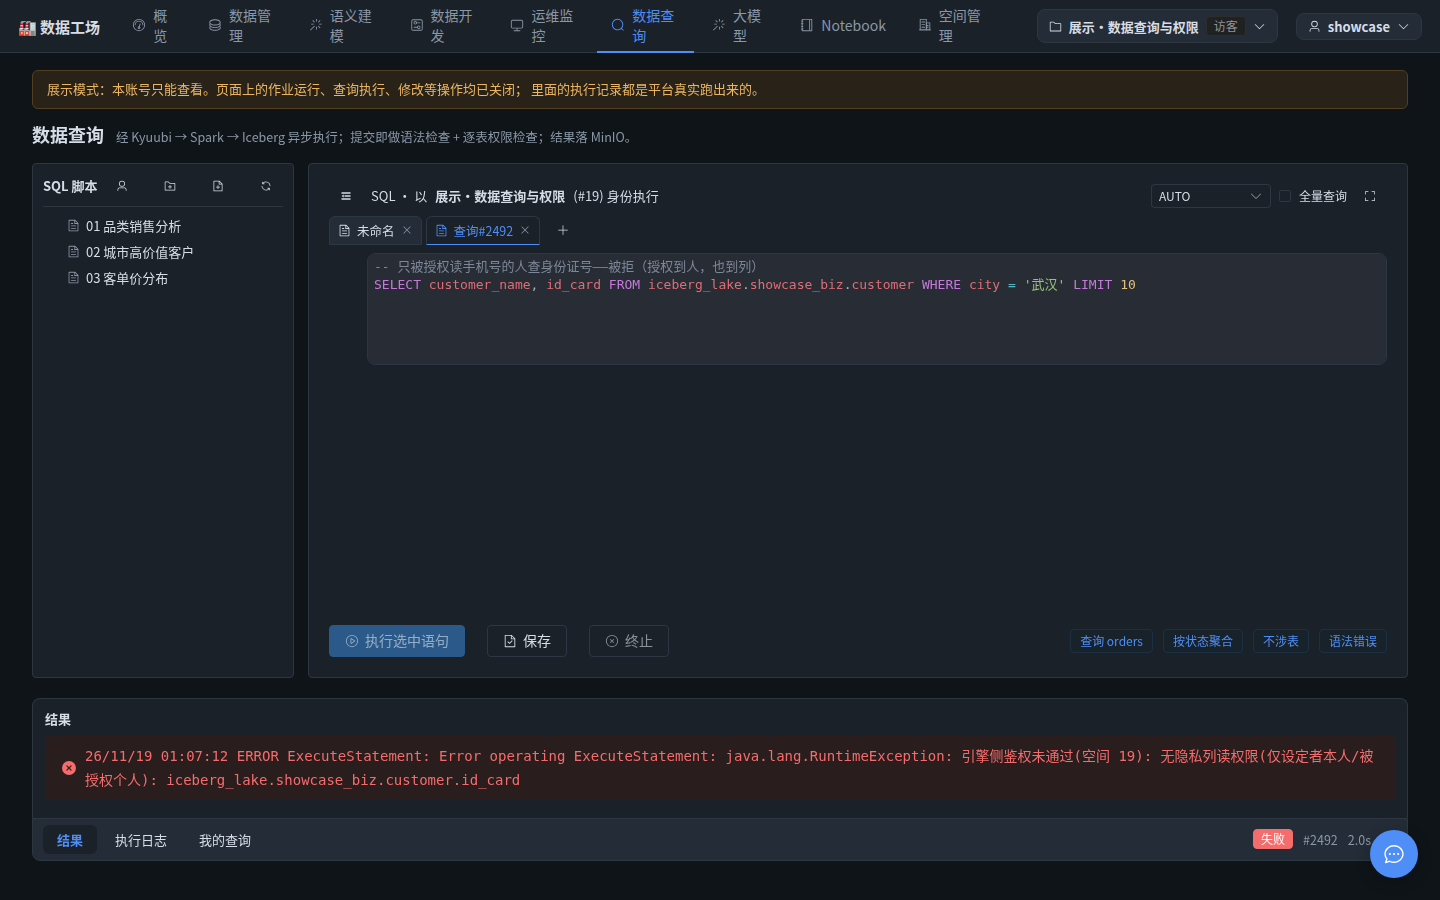
| wang_gov(被授权手机号) | 武汉客户的身份证号 | ⛔ 被拒——只授权了手机号这一列 | 查询 #2492 |
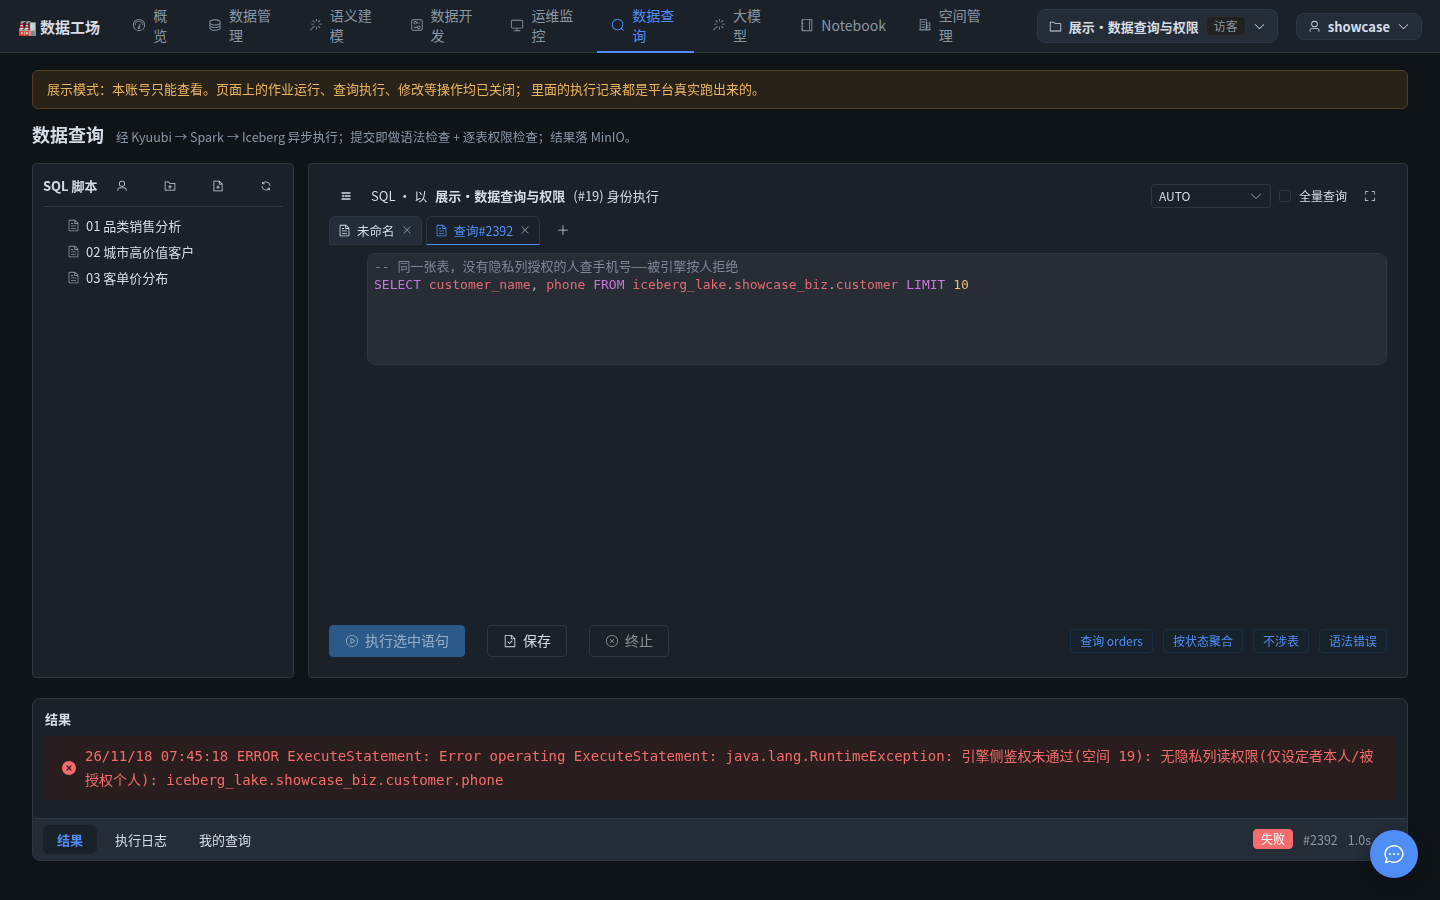
| zhang_dev(同空间开发者,未授权) | 客户的手机号 | ⛔ 被拒 | 查询 #2392 |
| zhang_dev(同空间开发者,未授权) | 按城市、客群统计人数(不碰隐私列) | ✅ 成功 | 查询 #2393 |
没有授权的人一碰隐私列,引擎在执行时按人拒绝:
授权精确到列:wang_gov 能读手机号,查身份证号照样被拒:
查询结果也按人。 被授权的人查成功了,结果并不会因此对别人敞开——你作为访客打开 wang_gov 那条成功的查询,看到的是:
几条相关的规则:
- 授权对象是个人,不是空间或角色——空间管理员也不能因为是管理员就读到隐私列
- 把隐私列写进别的表(INSERT、CREATE TABLE AS)一律拒绝,防止「洗」到没有保护的表里
- 表的样例数据快照里,隐私列不保存值
4. 表结构只有属主能改
空间成员共享读写数据,但加列、改名、删表这类改结构的操作,只有表的属主能做。zhang_dev 是「数据查询与权限」空间的开发成员,给 li_analyst 的商品表加一列:
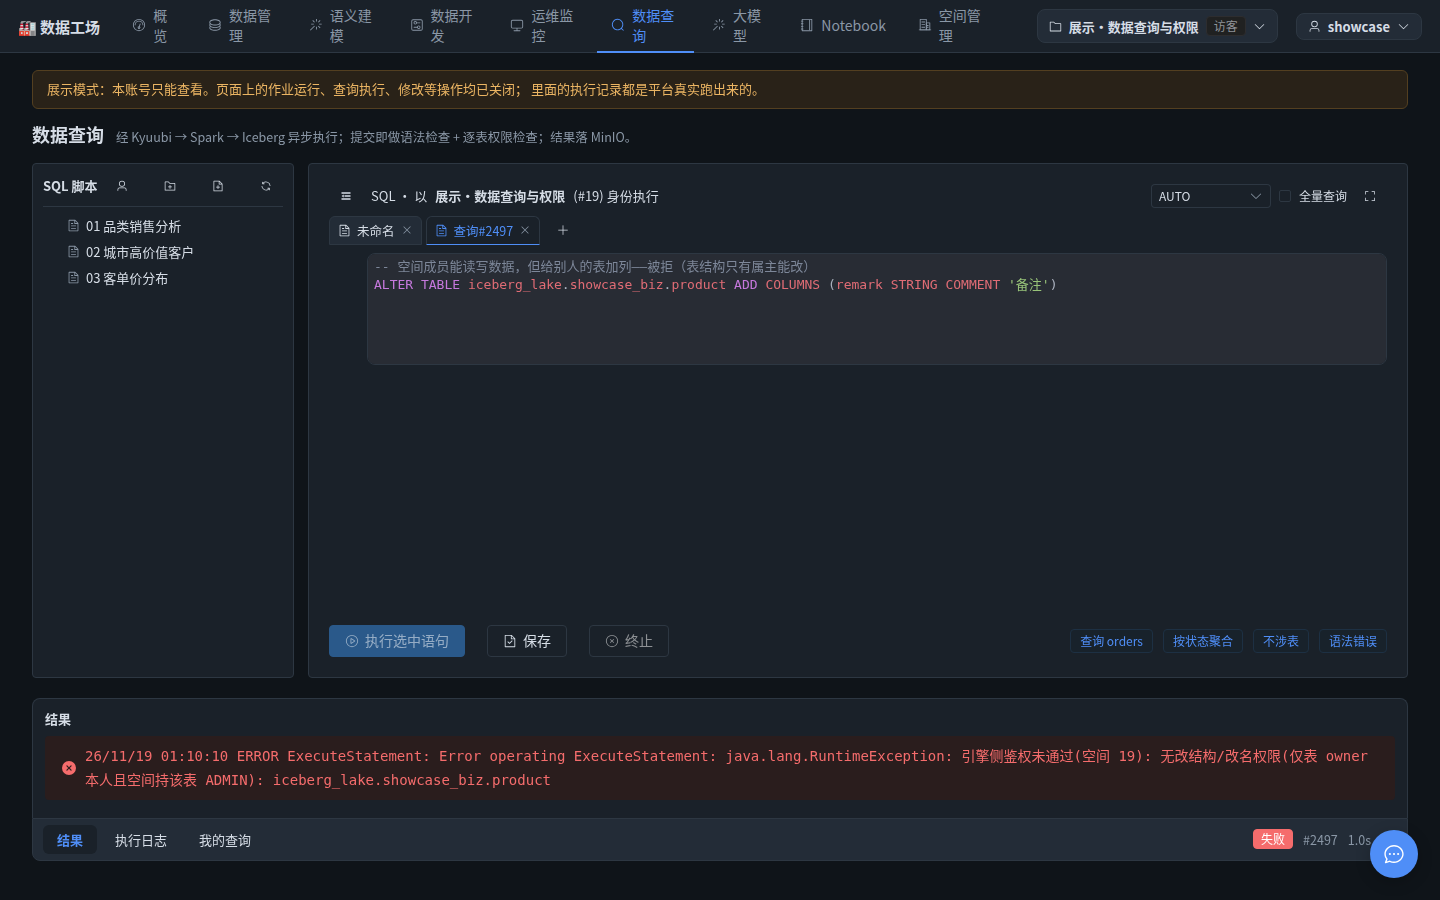
- 打开看:查询 #2497
5. 你正在用的展示账号,本身就是一例
展示账号是一个只读账号:页面上的入口照常能点开(表单本身就在展示平台能力),但新建、提交、运行、修改,在服务端统一被拒,前端弹框说明:
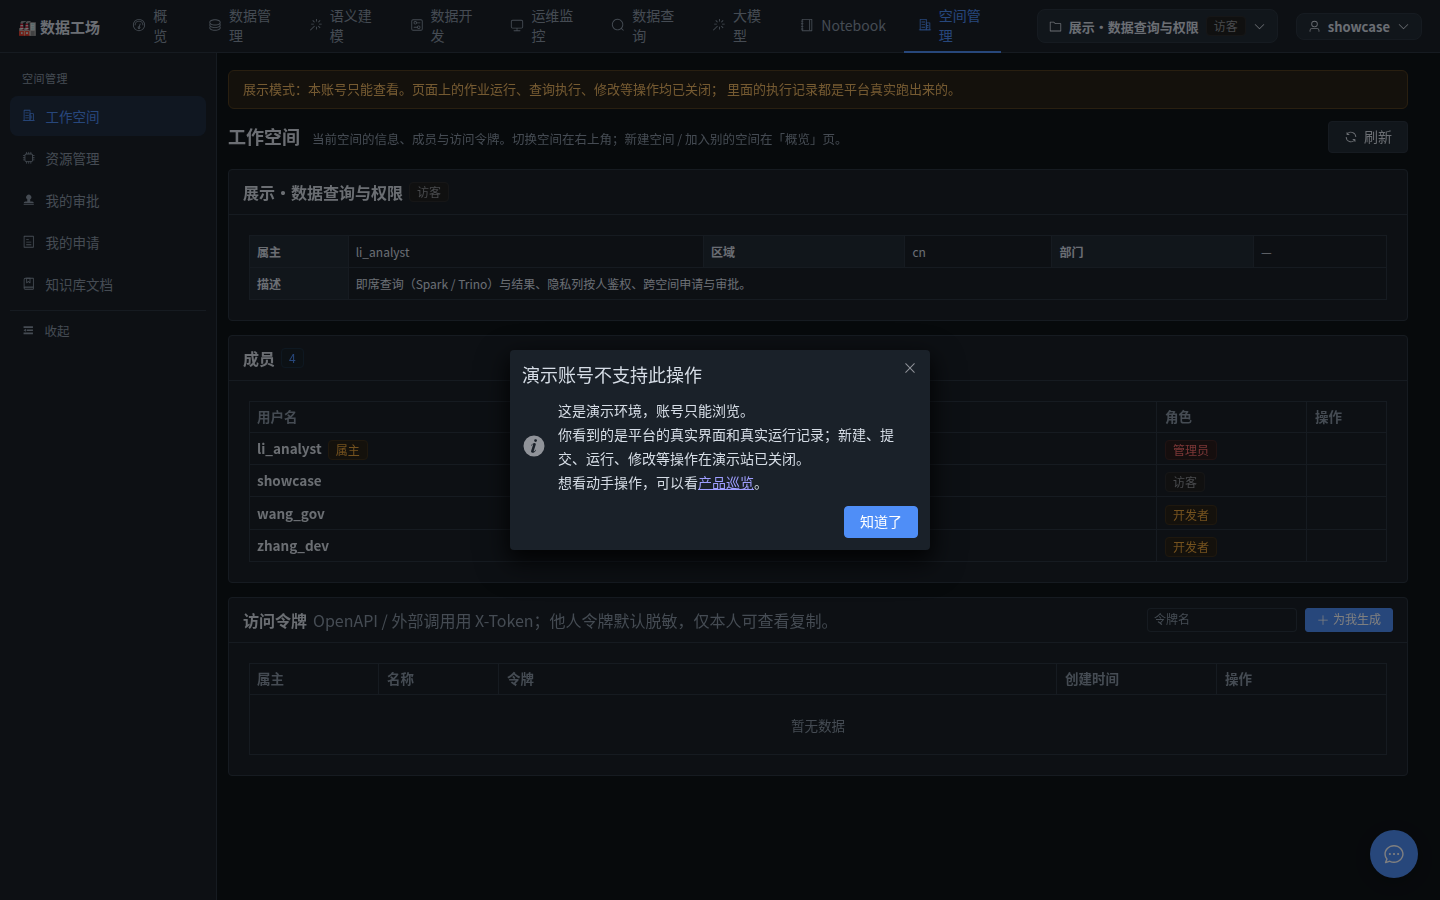
拦截在服务端、按接口统一做,不依赖前端把每个按钮藏好——哪个按钮漏藏了,点下去也一样被拒。
自己去看
切到 「展示·数据查询与权限」:
- 数据管理 → 表管理 →
showcase_biz.customer:隐私列标记 - 文中五条查询链接:同一张表,不同人的不同结局
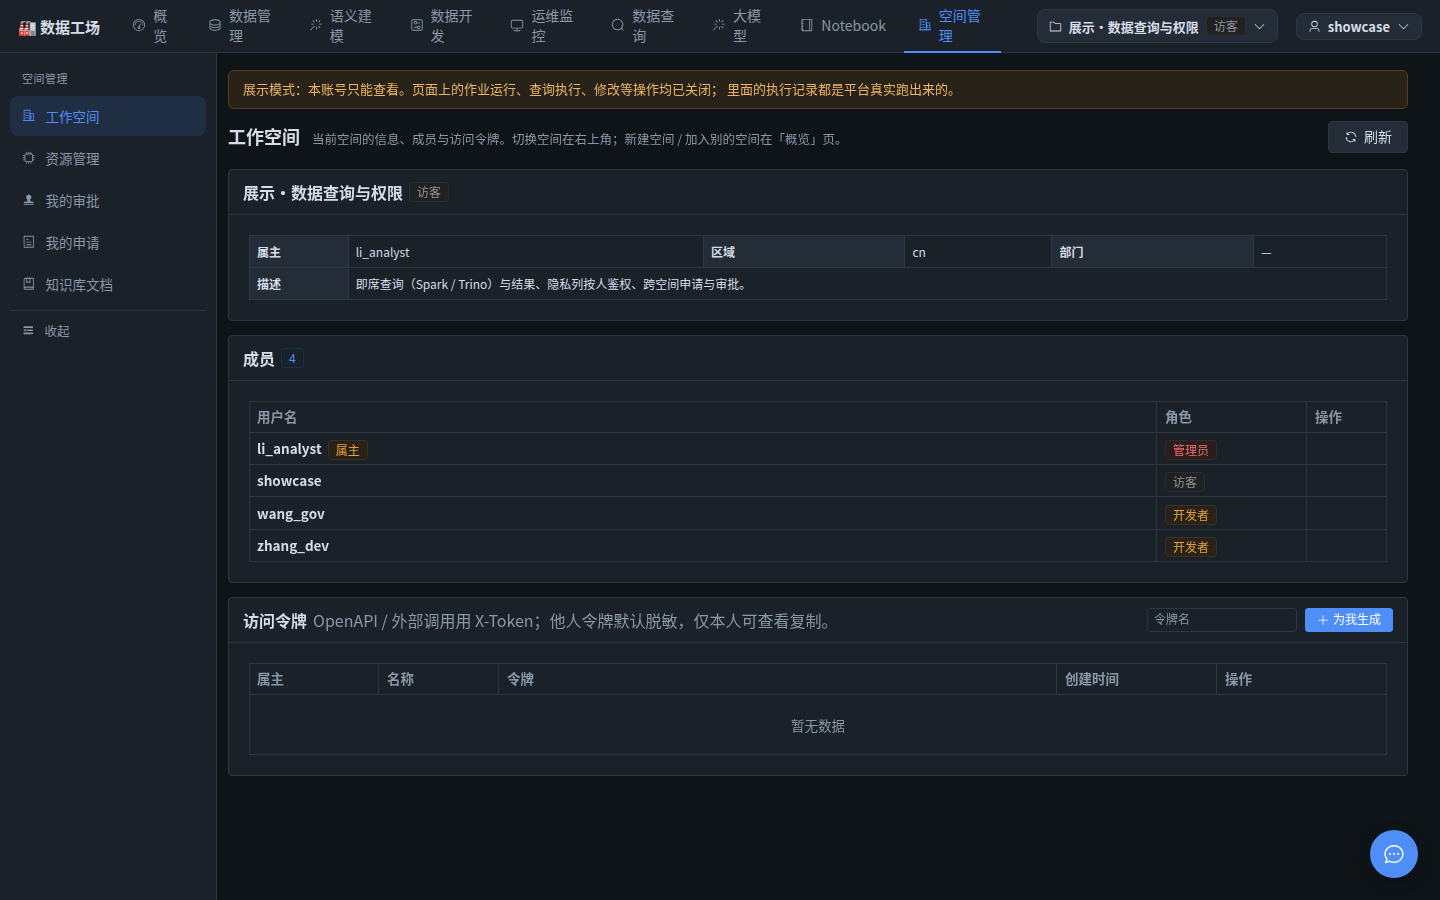
- 空间管理 → 工作空间:成员与角色
切到 「展示·数据开发与调度」:
- 数据开发 →
dws_category_brand_1d:授权期间成功、撤权之后失败的两次运行,以及失败实例的智能诊断